> ## Documentation Index
> Fetch the complete documentation index at: https://docs.chatsailer.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Crear y administrar tokens de API
> Emite un token desde la app de Sailer, elige sus scopes y su caducidad, y revócalo.
Los tokens de API se crean en la app de Sailer. Puede hacerlo cualquiera con el
permiso de **Configuration** en el workspace; los administradores de la
organización lo tienen por defecto. Si no lo tienes, pídele a uno de ellos que
siga esta página por ti.
## Encuentra la pestaña API
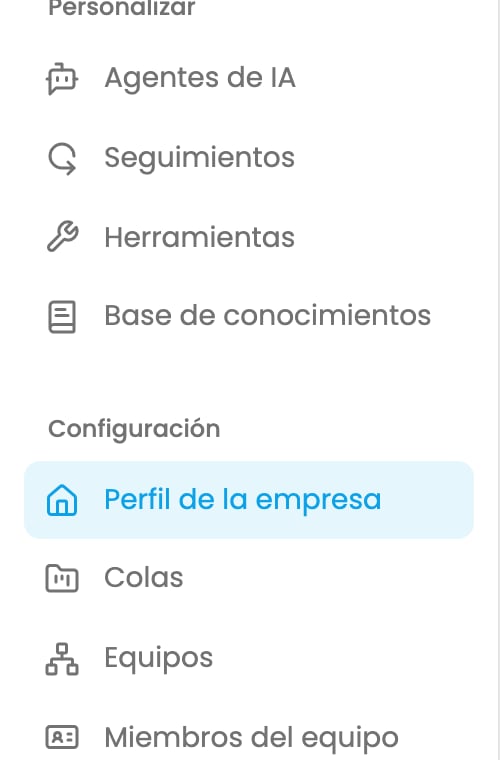
En la barra lateral, en **Configuración**, haz clic en **Perfil de la
empresa**.
 Haz clic en la empresa cuyos datos usará la integración y abre la pestaña
**API**.
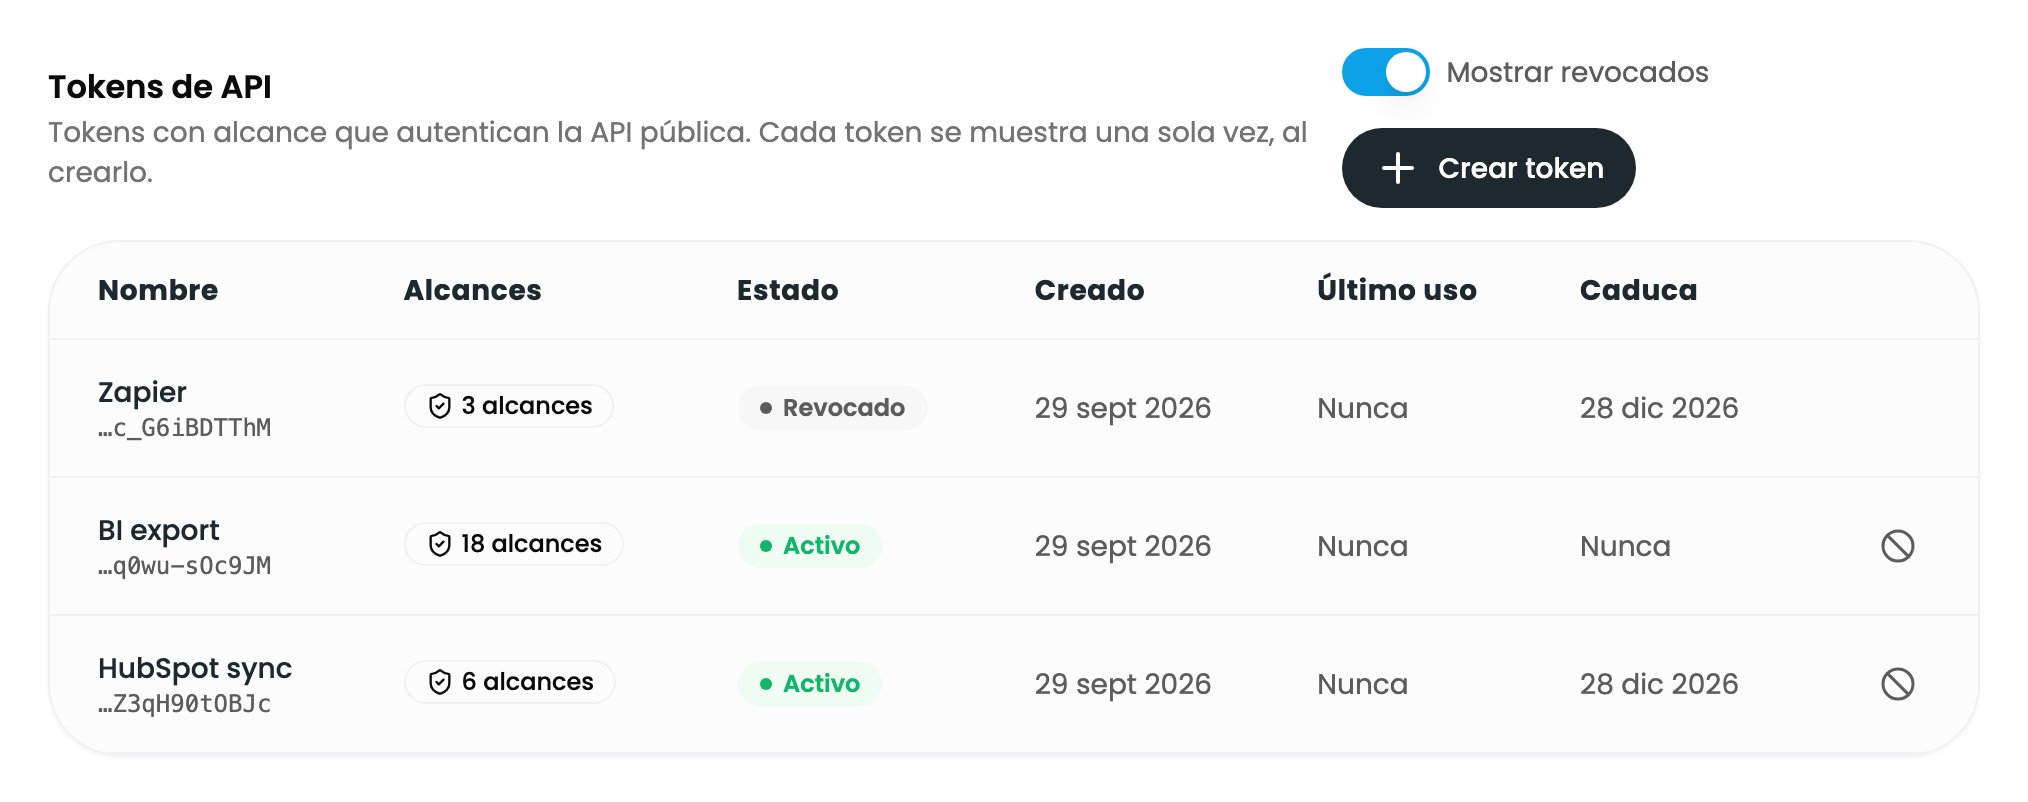
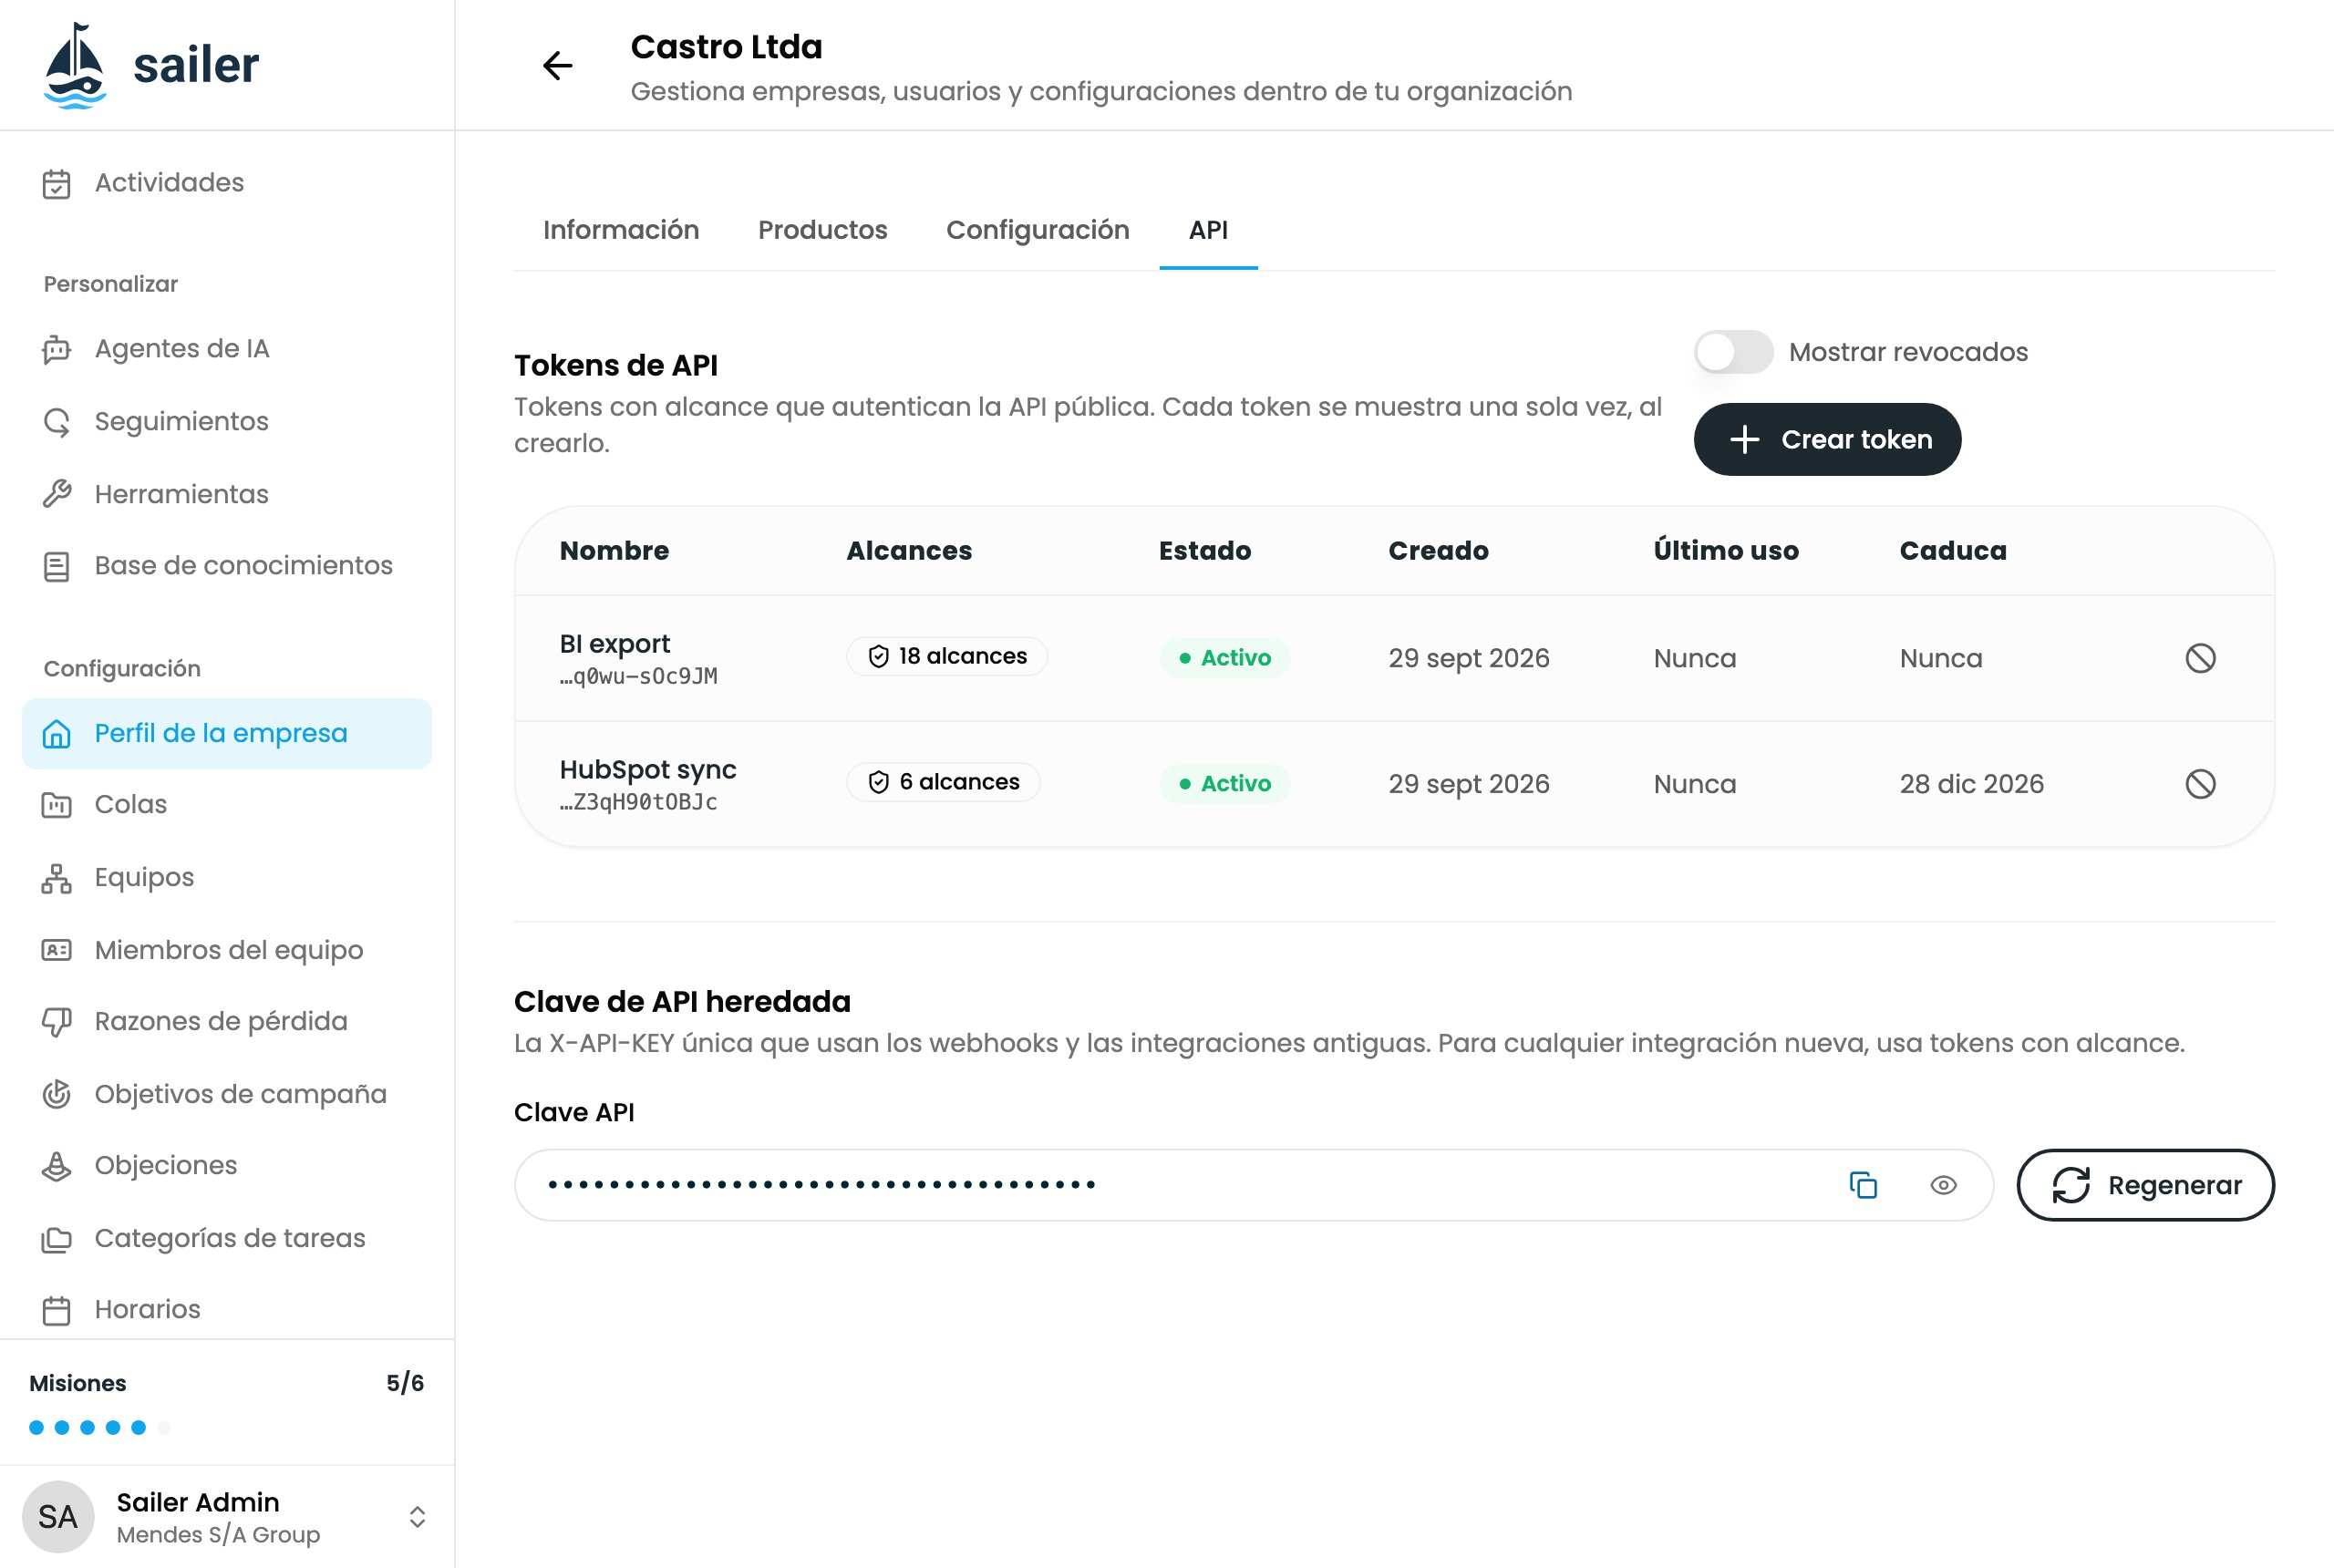 La pestaña lista todos los tokens del workspace: su nombre, los últimos
caracteres del token, cuántos scopes tiene, su estado, cuándo se creó, cuándo
se usó por última vez y cuándo caduca. Haz clic en el número de scopes para ver
la lista completa.
## Crea un token
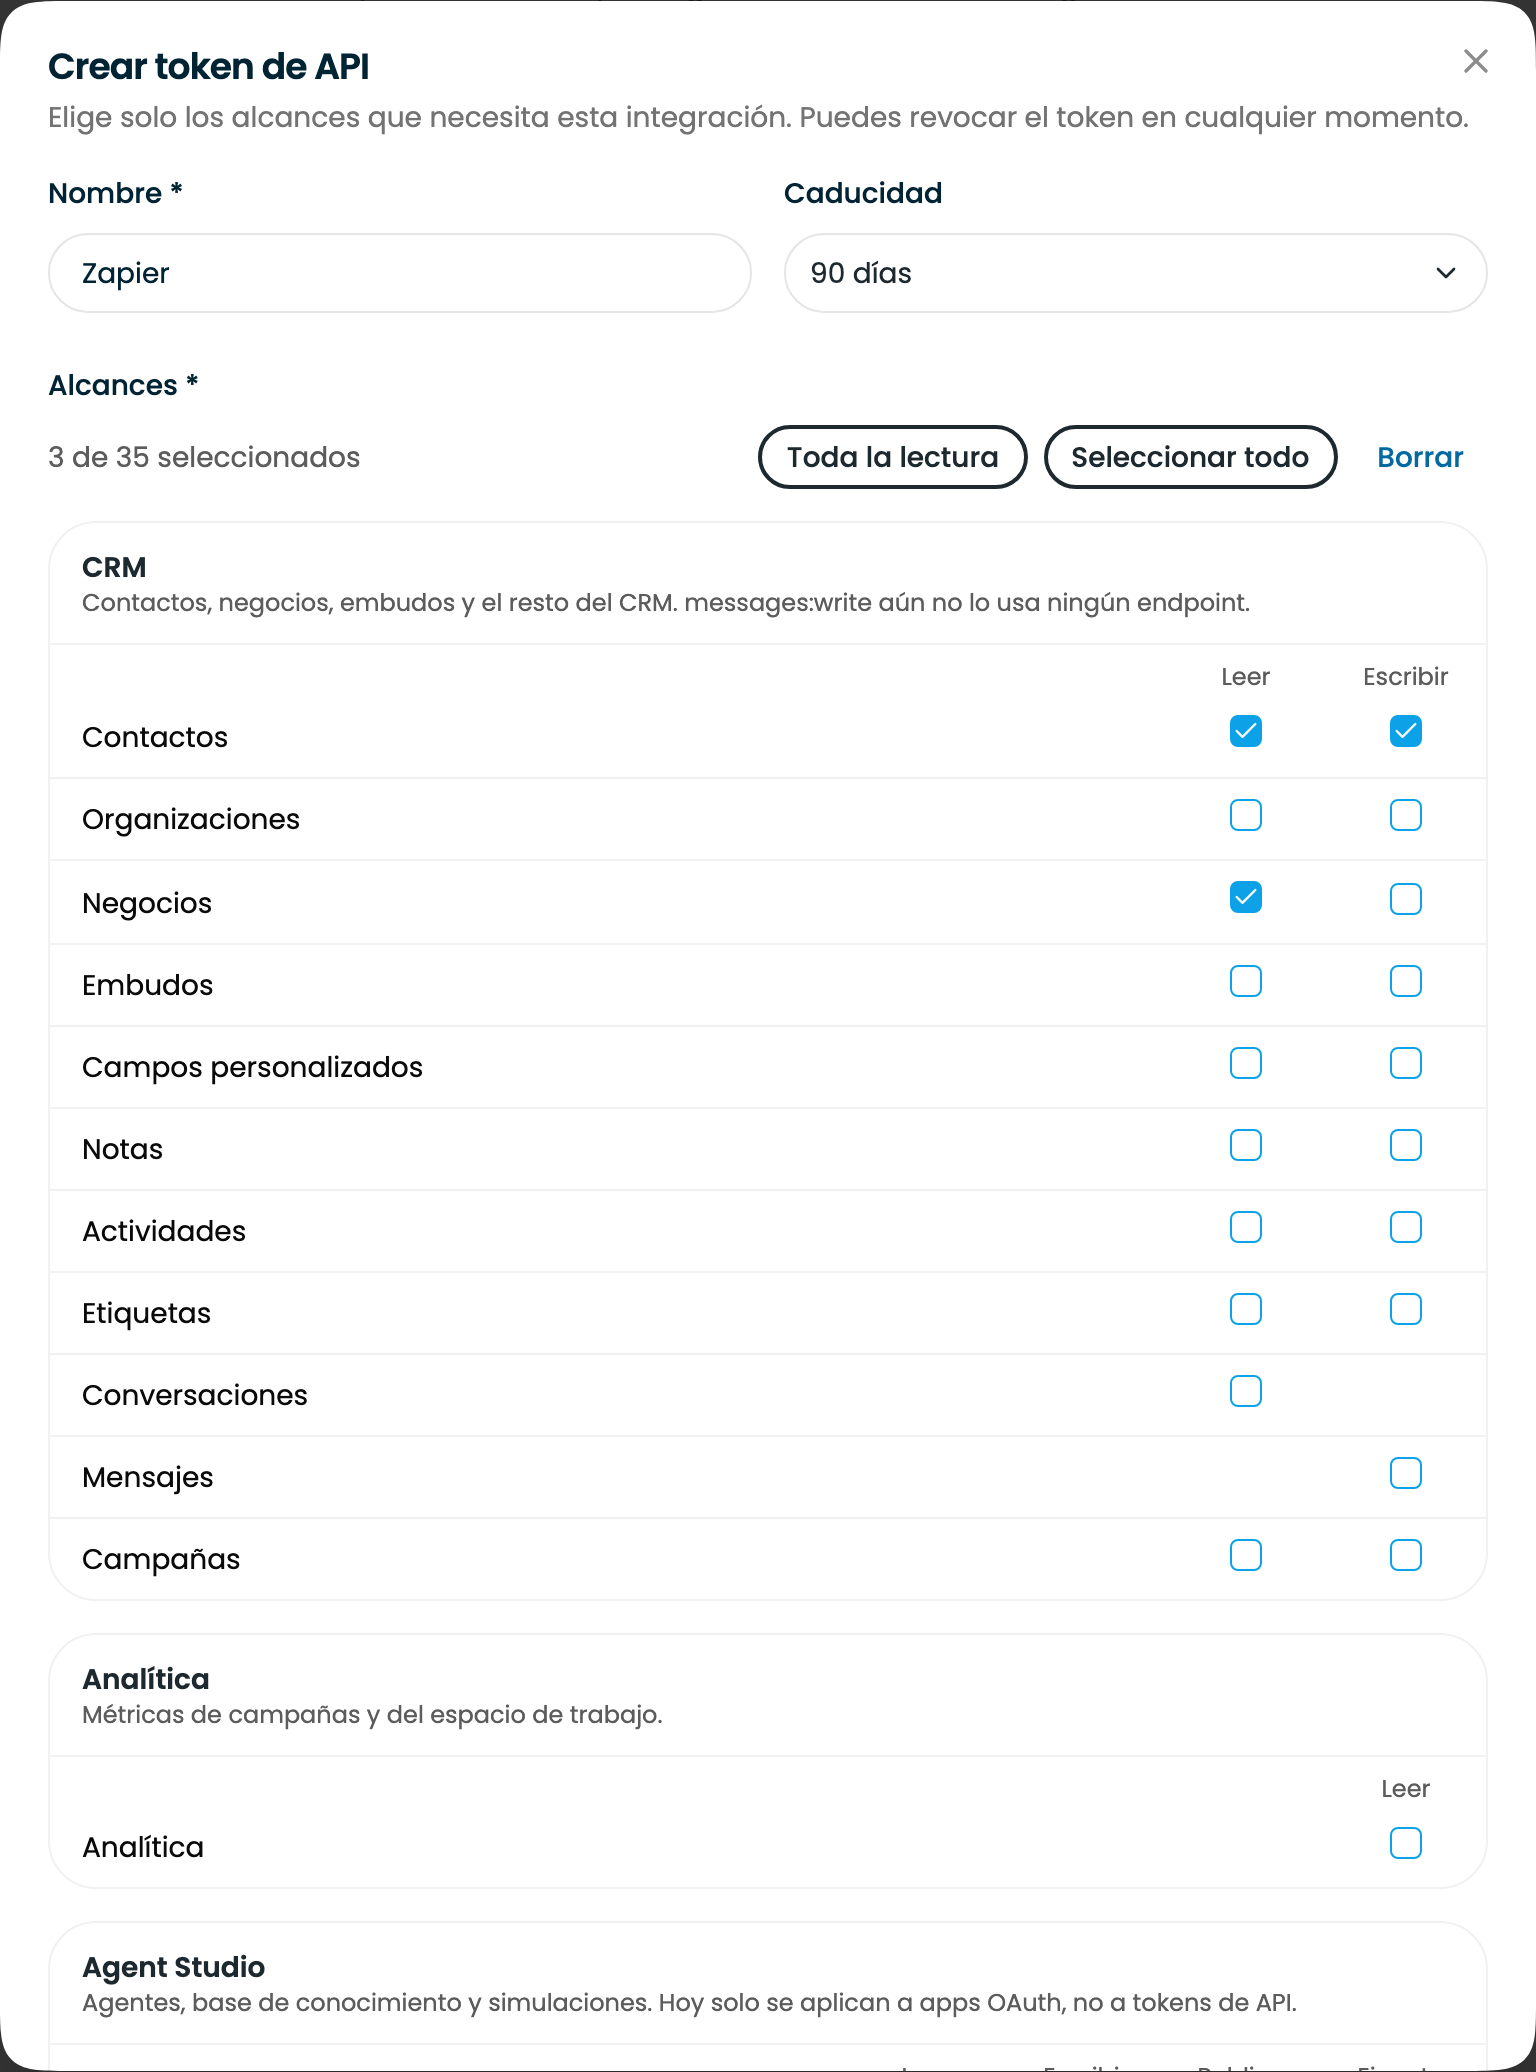
Haz clic en **Crear token**.
* **Nombre**: para qué es el token, por ejemplo la integración a la que
pertenece. Hasta 120 caracteres. Solo lo ven las personas del workspace.
* **Caducidad**: **No caduca**, **30 días**, **90 días** o **1 año**. Ver
[Caducidad](#caducidad).
* **Alcances**: al menos uno. Ver [Elegir scopes](#elegir-scopes).
 Haz clic en **Crear token**. El token se muestra **una sola vez**. Haz clic
en **Copiar** y guárdalo en el gestor de secretos o en las variables de
entorno de tu integración.
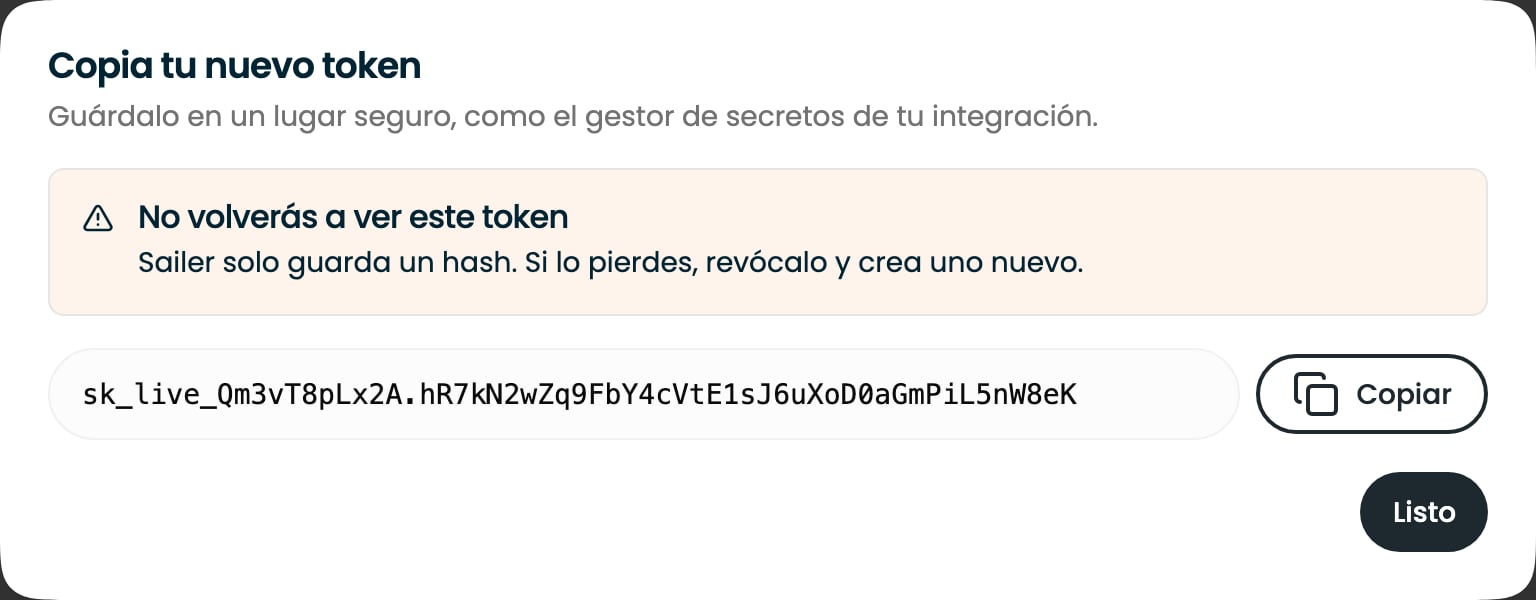 Sailer solo guarda un hash del token, así que nadie puede volver a
mostrártelo. Esta pantalla solo se cierra al hacer clic en **Listo**. Si
pierdes el token, revócalo y crea uno nuevo.
```bash theme={null}
curl https://api.chatsailer.com/v1/me \
-H "Authorization: Bearer $SAILER_API_TOKEN"
```
La respuesta indica el workspace y lista los scopes del token. Ve al
[Quickstart](/es/guides/quickstart) para tu primera petición real.
## Elegir scopes
El selector agrupa los scopes por área, con una columna por nivel de acceso.
**Leer** cubre listar y obtener registros. **Escribir** cubre crearlos,
actualizarlos y eliminarlos. **Toda la lectura** selecciona todos los scopes de
lectura, **Seleccionar todo** selecciona todo y **Borrar** quita todos los
scopes.
| Grupo | Qué cubre |
| - | - |
| **CRM** | Contactos, organizaciones, negocios, embudos, campos personalizados, notas, actividades, etiquetas, conversaciones, mensajes y campañas |
| **Analítica** | Métricas de campañas y del workspace |
| **Agent Studio** | Agentes, herramientas de agentes, base de conocimiento, colas, sandbox, simulaciones, evaluaciones e inferencia |
Elige el conjunto más pequeño que necesite la integración. Un token lee todo el
workspace dentro de sus scopes, sin importar quién sea dueño de los registros.
Una llamada sin el scope correcto devuelve `403 insufficient_scope`, y el
mensaje nombra los scopes que faltan.
No todos los scopes del selector hacen algo en un token de API hoy:
* Los scopes de **Agent Studio** solo funcionan en apps OAuth. Para Agent
Studio, conéctate por [MCP](/es/mcp/auth).
* **Mensajes · Escribir** (`messages:write`) no lo usa ningún endpoint. La
API pública no puede enviar mensajes.
[Autenticación](/es/guides/authentication#scopes) indica qué scopes tienen
endpoints en `/v1`.
No puedes cambiar los scopes de un token después de crearlo. Para cambiarlos,
crea un token nuevo con los scopes que quieres, pasa la integración a él y
revoca el anterior.
## Caducidad
| Opción | El token deja de funcionar |
| - | - |
| **No caduca** | Solo cuando lo revocas |
| **30 días**, **90 días**, **1 año** | Ese tiempo después de crearlo |
Cuando un token caduca, la API responde `401` y su estado en la lista pasa a
**Caducado**. No se puede extender un token. Crea uno nuevo antes de que caduque
el anterior y luego revoca el anterior.
Usa una caducidad para todo lo temporal: una prueba, una importación puntual o
el acceso de un contratista.
## Revoca un token
Revoca un token cuando retires una integración, cuando se vaya la persona que
la configuró o siempre que creas que pudo filtrarse.
En la fila del token, haz clic en el icono de revocar al final y confirma.
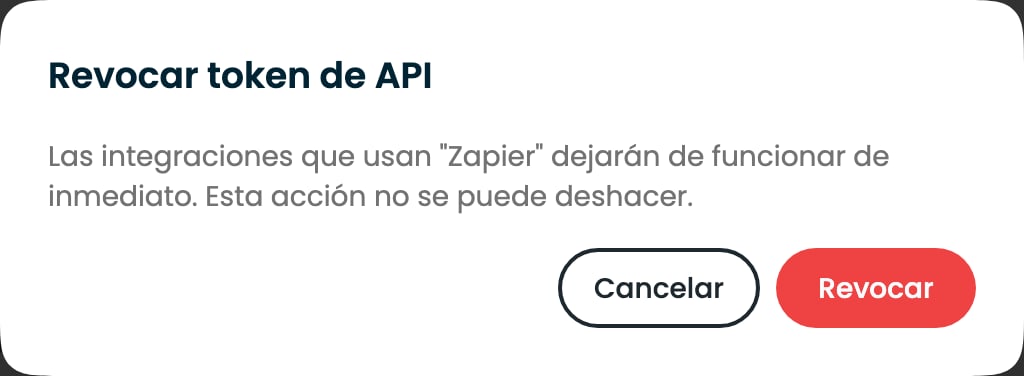 La siguiente petición con ese token recibe `401`. Revocar no se puede
deshacer.
Los tokens revocados no aparecen en la lista. Activa **Mostrar revocados** para
verlos, por ejemplo para comprobar cuándo se desactivó algo.
 ## Estados
| Estado | Significado |
| - | - |
| **Activo** | El token funciona |
| **Caducado** | Pasó su fecha de caducidad. Las peticiones reciben `401` |
| **Revocado** | Alguien lo revocó. Las peticiones reciben `401` |
| **Heredado** | La credencial `X-API-KEY` antigua del workspace. No se puede revocar aquí; ver abajo |
**Último uso** se actualiza como mucho cada pocos minutos, así que un token que
acabas de usar puede mostrar todavía una hora anterior.
## La clave de API heredada
Debajo de la lista de tokens, **Clave de API heredada** muestra la única
`X-API-KEY` del workspace. La usan los webhooks y las integraciones antiguas;
la API `/v1` no. Usa tokens de API para todo lo nuevo.
**Regenerar** reemplaza esa clave de inmediato. Todo lo que use la clave
anterior deja de funcionar hasta que lo actualices, así que localiza primero
esas integraciones.
## Buenas prácticas
* Un token por integración, para que revocar uno nunca rompa los demás.
* Mantén los tokens en el servidor. Un token en código de navegador o móvil
expone todo el workspace.
* Guarda los tokens en variables de entorno o en un gestor de secretos, nunca
en el control de versiones.
* Si un token se filtra, revócalo primero e investiga después.